Add Server 与 Subscribe,把已有信息放进 Home
先判断手里是哪一种信息:一条订阅链接、一条服务器分享链接、二维码,还是地址、端口与认证参数。订阅通常对应一组可更新的服务器;手填信息对应单个服务器。两者的录入方式不同,不要把订阅链接填进单个服务器的 Host,也不要仅凭链接外观猜测协议。导入过程中暂时保持连接开关关闭,便于先核对条目是否完整。
已有订阅链接:使用 Subscribe
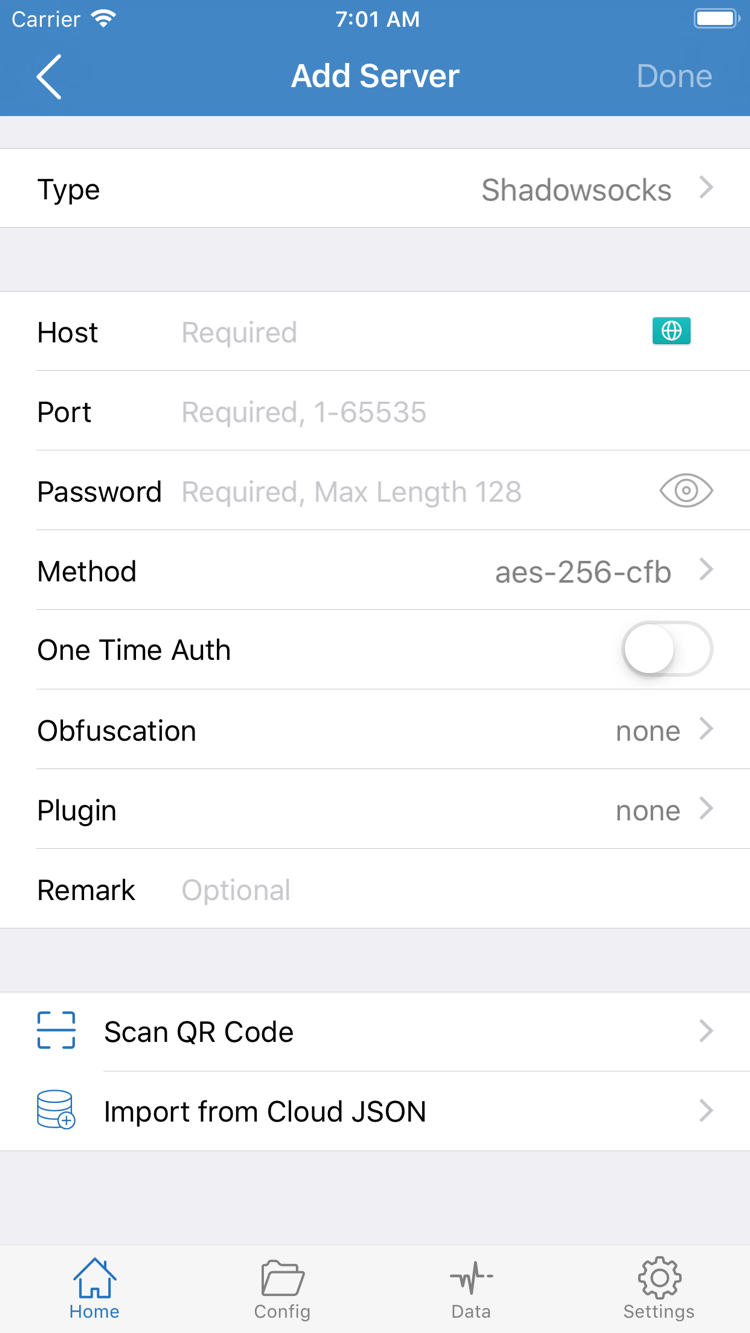
进入 Home,点 Add Server 打开添加页面,在 Type 中选择 Subscribe,再把已有订阅链接完整填入 URL。可以设置便于辨认的名称,然后使用页面上的完成或保存操作。返回 Home 后等待订阅读取,确认相应分组下出现服务器条目;如果只出现订阅名称而没有服务器,先检查读取是否完成,再核对链接是否有效。
复制链接时要保留原有查询参数,避免混入前后的空格、换行或说明文字。订阅链接可能包含访问凭据,应视为个人敏感信息,不发到公开评论或截图中。若显示读取失败,不要通过反复新增同一链接解决:先向你已有服务的提供方核对链接状态,再重新执行更新。分组维护与后续更新方式见服务器管理手册的 Subscribe 章节。
已有单个服务器:按 Type 填写字段
仍从 Home 的 Add Server 进入,先选择与已有信息一致的 Type,再填写对应字段。以图中的字段为例,Host 填服务器地址,Port 填端口,Password 填认证信息,Method 按原始参数选择。不同 Type 显示的字段可能不同;VMess、VLESS、Trojan 等协议的认证与传输参数不能照搬其他类型的填写方式。字段看不懂时,先查术语表,不要用猜测值补齐。
若已有信息包含 TLS、传输方式或其他附加参数,也应逐项核对。服务器地址与 TLS 中使用的名称可能承担不同作用,不能为了看起来一致而全部改成同一个值。已有二维码时,可通过 Scan QR Code 读取;允许相机权限后对准完整二维码,导入后仍要检查 Type 与主要字段。Import from Cloud JSON 用于对应格式的数据,不是填写任意订阅链接的替代入口。
本步完成标志:返回 Home 后,SERVER 或订阅分组下已有可选服务器,点开编辑能看到预期的 Type 与参数。此时只是录入完成,还没有证明服务器可连接。接下来先明确请求应采用哪一种 Global Routing 行为。
Global Routing 三姿态,先确定请求如何处理
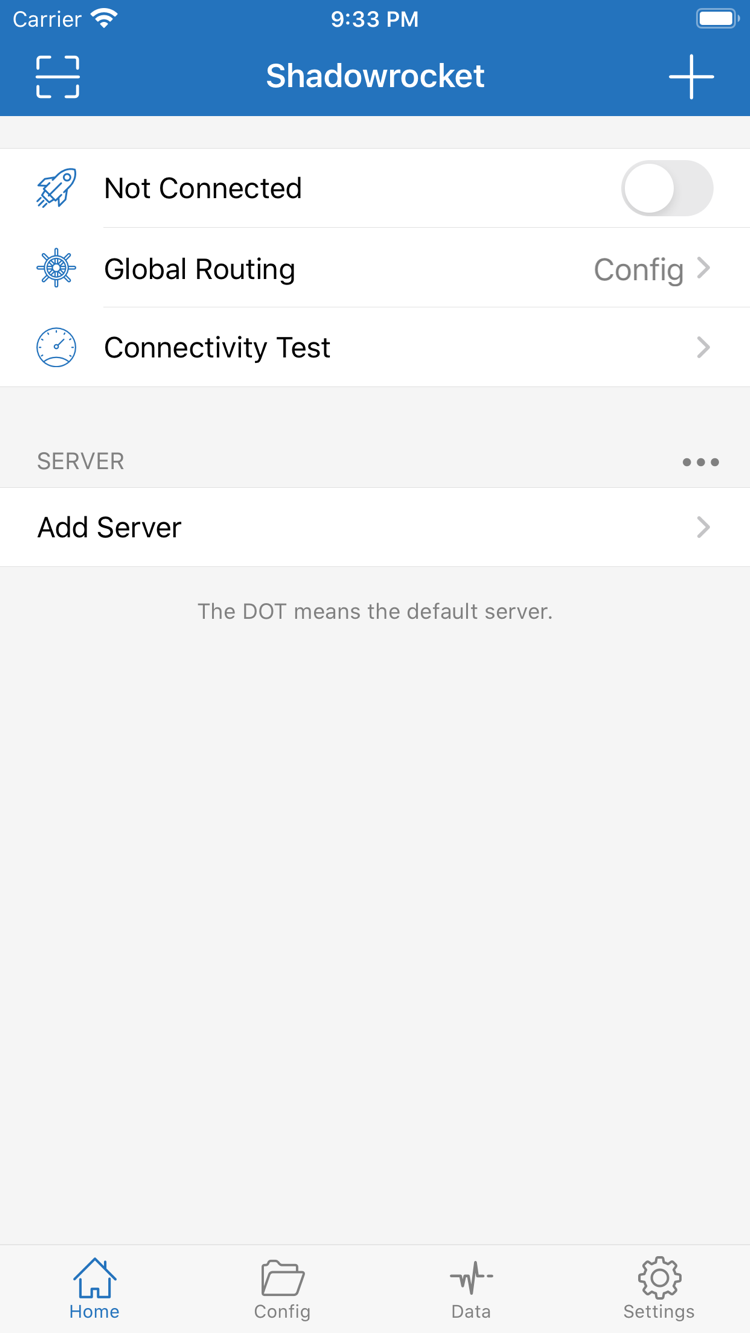
回到 Home,打开 Global Routing。首次使用先区分配置(Config)、代理(Proxy)、直连(Direct):这里决定整体路由行为,并不是服务器协议选择。切换 Global Routing 不会自动补全服务器参数,也不会把不可用的服务器变为可用。记录当前选项后再修改,测试结束时才能准确恢复原来的行为。
- 配置(Config):按当前启用的配置文件及其规则决定请求如何处理。不同请求可能匹配 PROXY、DIRECT 或 REJECT 等动作,并非全部使用同一路径。
- 代理(Proxy):用于让请求采用代理路由的整体模式。首次隔离规则因素时可以用它检查所选服务器,但仍需服务器信息与连接条件有效。
- 直连(Direct):用于直接连接目标。此时网页能打开,不能据此判断所选代理服务器已通过验证。
如果目标只是先验证新导入的服务器,可以暂时选代理(Proxy),完成连接测试后再回到配置(Config)检查分流。这是排查顺序,不是要求长期使用同一种模式。菜单中若还显示 Scene,本次首次连接流程无需额外配置;等基础连接确认后,再按实际使用需要阅读相关说明。
使用 Config 前,先核对配置文件
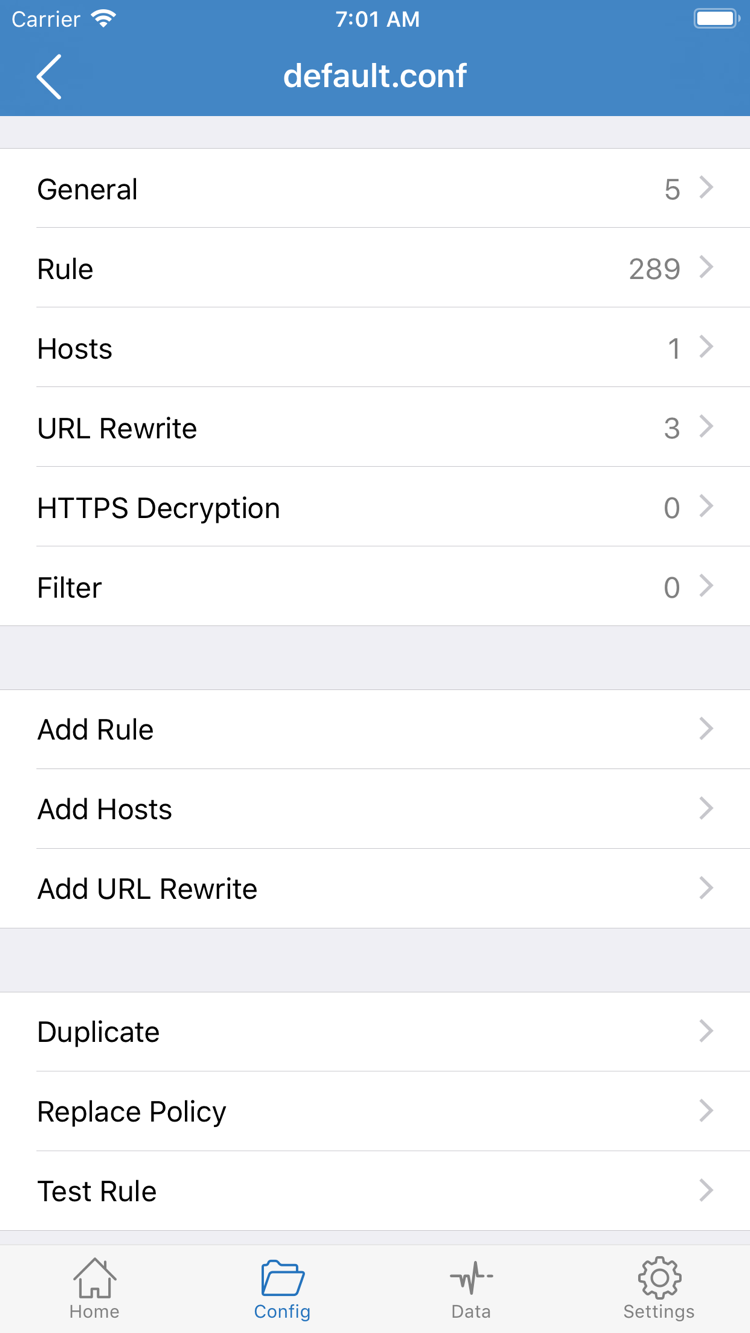
准备使用配置(Config)时,进入 Config 确认当前选中的配置文件,打开查看规则内容。官方截图展示的是配置文件编辑页面,General、Rule、Hosts、URL Rewrite、HTTPS Decryption 分别组织不同设置;这里不是 Home 中的 Global Routing 菜单。看见 Add Rule 只表示可以添加规则,不表示必须先新增一条规则才能连接。
首次操作不需要把所有分段都修改一遍,也不需要为了连接而启用 HTTPS Decryption。先阅读已有 Rule 的匹配条件与动作,尤其确认未匹配请求的最终处理方式。规则顺序会影响命中结果;将较宽泛的规则放在前面,可能让后面的细分规则没有机会处理请求。遇到 DOMAIN-SUFFIX、IP-CIDR、FINAL 等关键字,可到术语表核对含义。
本步完成标志:回到 Home 后能明确说出当前选的是配置(Config)、代理(Proxy)还是直连(Direct)。若选 Config,也知道当前使用哪份配置文件。确认后再选择服务器、打开连接,避免一边改规则一边判断连接结果。
Home 选择默认服务器,再打开开关并完成授权
在 Home 的 SERVER 或订阅分组中,点选本次要使用的服务器,观察条目旁的选中标记。应区分“点选条目”和“打开条目编辑”:进入编辑页只是查看参数,不代表该服务器已经成为当前使用项。返回列表核对 DOT 选中标记,再看一次 Global Routing,确认与上一步的测试计划一致。
若列表中有多组订阅,先展开目标分组,选择自己能辨认来源和用途的一项。第一次连接不要同时测试多个服务器,也不要不断切换条目;保持一个明确的当前服务器,后续 Connectivity Test 的结果才有可追溯的对象。刚更新过订阅时,还要确认原来选中的条目是否仍在列表中。
首次 VPN 配置授权
点 Home 顶部的连接开关。首次建立连接时,系统可能提示允许 Shadowrocket 添加 VPN 配置。阅读系统提示,确认是当前主动发起的操作,再按系统流程允许,并完成设备要求的身份验证。该授权用于让应用建立相应的网络连接配置,不代表已经验证远端服务器可用,也不会替你创建订阅或补齐认证参数。
如果刚才取消了授权,先回到 Home,再次主动打开开关,按出现的系统提示处理。若开关立即回落,不要连续快速点击;先看应用或系统给出的提示,确认授权流程是否完成。设备受到管理策略限制时,相关设置可能不可更改,应先核对设备管理要求,而不是反复修改服务器密码。
授权完成后返回 Home,观察顶部是否离开 Not Connected 状态,以及开关能否保持开启。系统状态栏或控制中心可能显示 VPN 状态,但显示位置会因设备与系统界面而异。不要仅以是否看见一个图标判断成功;连接开关、应用提示和下一步的实际测试应结合起来看。
本步完成标志:当前服务器选择明确,系统授权已完成,连接开关保持开启。如果开关能保持但网页仍不可用,先不要删除配置;“连接已建立”和“目标访问可用”是两个检查层次,接下来用 Connectivity Test 与真实访问分别验证。
Connectivity Test 与实际访问,分开验证连接是否生效
保持 Home 的连接开关开启,点 Connectivity Test,等待本次测试返回结果。不要在测试过程中切换服务器或 Global Routing,否则前后结果可能不是在同一条件下得到的。测试成功说明本次测试所检查的路径能够完成相应操作,不代表所有网站、所有协议或所有应用都一定可用;测试失败也需要结合测试方式与实际访问判断。
接着打开平时确实需要使用的网页或应用,重新发起一次访问,避免仅查看已经缓存的内容。可以刷新页面,或打开该服务中尚未加载的内容。先验证一个明确目标,再观察另一个目标;如果只有单一服务失败,应把问题范围缩小到该目标、对应规则或服务本身,不要立即把所有服务器都重新导入。
把测试结果与当前模式对应起来
当前是直连(Direct)时,访问成功只反映直连路径可用,不能验证代理服务器。当前是配置(Config)时,目标可能命中 DIRECT,也可能命中 PROXY 或 REJECT;因此“网页打开了”与“该网页经过所选服务器”并不是同一结论。需要判断分流时,可以结合 Data 中可见的连接记录核对目标与处理结果,以实际界面展示的信息为准。
若暂时切到代理(Proxy)后同一目标能够访问,而配置(Config)下失败,应优先检查当前配置文件和规则,而不是继续改动认证信息。若两种模式都失败,再沿下一步检查服务器与本机网络。一次只改变一个条件,随后重跑 Connectivity Test 和同一目标访问,才能知道变化来自哪里。
列表里的延迟测试与 Home 的 Connectivity Test 也不要混为一谈。延迟结果受 Test Method 和当时网络条件影响,不能仅凭一个数值就认定服务器适合所有实际请求。正常的完成状态应是:开关保持开启、测试结果可以解释、目标访问符合当前 Global Routing 与规则预期。
本步完成标志:你能区分应用连接状态、测试结果与目标实际访问三个层次。若三者符合预期,可结束首次连接流程;以后需要整理订阅、更新或备份时,再阅读服务器管理手册,不必现在一次性调整全部设置。
连接失败按层检查,每次只改一个条件
遇到失败,先记下当前服务器、Global Routing、使用的网络,以及是“开关无法保持”“测试失败”还是“只有目标访问失败”。这些现象对应的检查位置不同。保留已有配置,按下面的顺序收窄范围;不要一开始就删除应用或清空全部订阅,这会同时丢失判断问题所需的上下文。
先查本机网络与服务器选择
临时关闭连接,确认本机网络本身能够访问原本可直达的服务。如果基础网络需要先完成接入认证,应先完成该流程。之后回 Home,确认当前选中的是预期服务器,而不是同名旧条目或其他订阅里的条目。重新打开连接后再测试。切换 Wi-Fi 与蜂窝网络时注意流量使用,并保持其他设置不变,观察问题是否只出现在某一种网络下。
再查订阅有效性与协议参数
订阅导入失败与服务器连接失败是两件事。前者先检查链接完整性、读取结果和已有服务状态;后者打开 Add Server 对应条目的编辑页面,逐项核对 Type、Host、Port、认证信息,以及已有资料要求的传输和 TLS 参数。大小写、额外空格或遗漏字段都可能影响连接,不要用另一个协议的参数格式替代。订阅生成的条目若需长期修改,先了解更新是否会覆盖手动改动,具体见服务器管理手册。
最后查系统时间、规则与测试设置
对使用 TLS 的连接,检查设备日期、时间与时区是否正确,必要时使用系统的自动设置。若代理(Proxy)可用而配置(Config)不可用,回 Config 检查规则顺序、目标匹配动作与最终处理方式。只在某个目标失败时,还应核对目标本身是否正常,避免把远端服务故障当成客户端参数错误。
在 Settings 中可以查看 Test Method 和 Diagnostics 等入口。核对测试方法后,用同一种方法重新比较,避免前后设置不同却直接对照结果。Diagnostics 中的信息用于辅助定位,不应把其中每一条记录都视为故障结论;如需保存或向已有服务的提供方反馈,先遮盖订阅链接、服务器地址及认证信息等敏感内容。
首次连通前,建议保持 On Demand 等自动行为设置不变,先用 Home 的手动开关验证基础流程。后续调整 On Demand 时,应单独观察网络切换与连接触发行为,避免把自动重新连接误认为手动开关没有生效。完成测试后,恢复日常所需的 Global Routing,并再检查一次目标访问。
本步完成标志:问题已被定位到本机网络、授权、服务器参数、规则或目标服务中的某一层,或已得到可重复的失败现象。需要继续处理多订阅、更新、排序或备份时,进入服务器管理手册;仅是不理解界面词时,查术语表即可,不必为了一个词重新配置整个客户端。